
Configurer Wireguard Server + Peer
1. Règle du Pare-feu (Firewall)
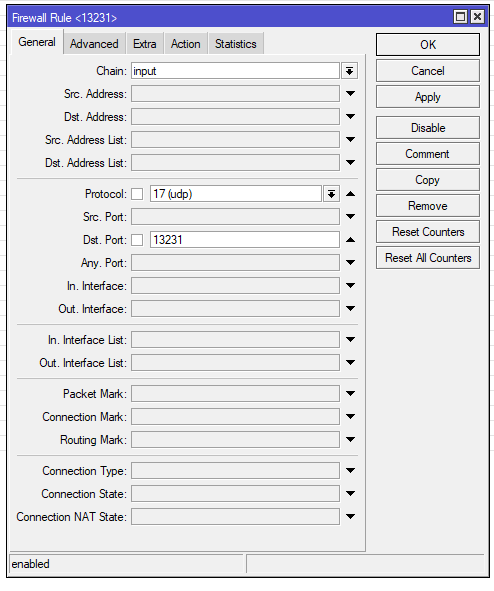
Il est essentiel d'autoriser le trafic WireGuard avant toute chose. Cette règle permet au routeur de recevoir les connexions entrantes.
-
Chaîne (Chain) : input
-
Protocole : UDP
-
Port de destination (Dst. Port) :
13231(ou le port choisi pour votre serveur) -
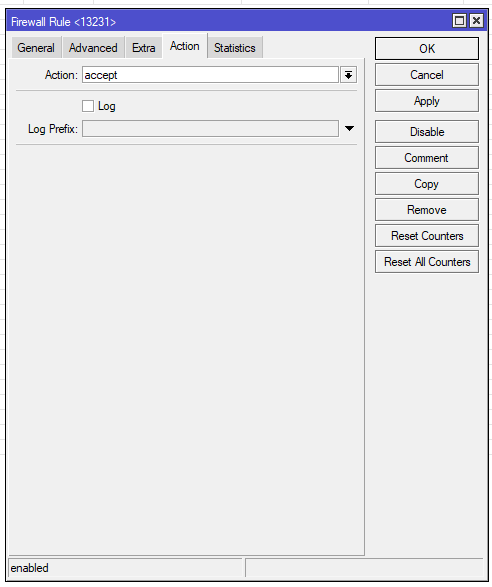
Action : accept
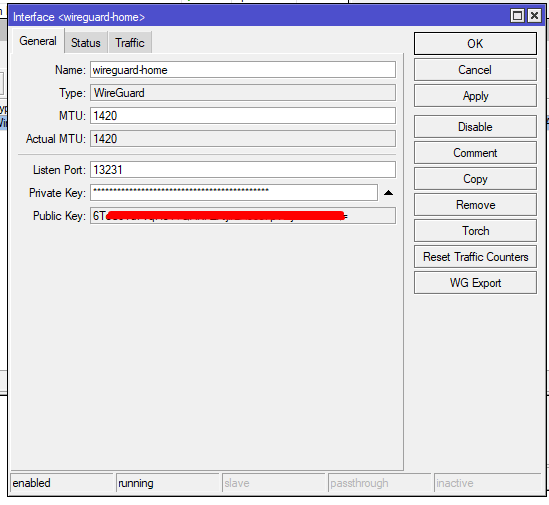
2. Création du Serveur WireGuard
3. Ajout des Clients (Peers) sur le MikroTik
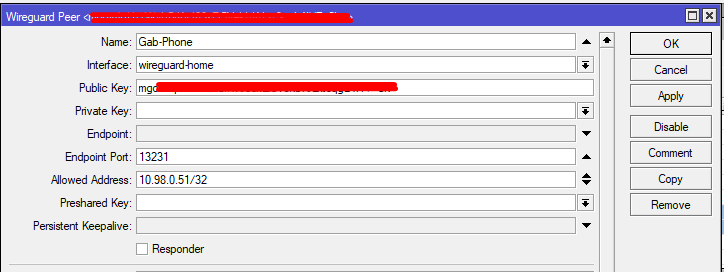
Dans l'onglet Peers, créez une entrée pour chaque appareil distant (ordinateur, téléphone, etc.).
-
Name : Identifiant clair (ex:
Simon-Laptop). -
Interface : Sélectionnez le serveur créé précédemment.
-
Public Key : Collez ici la clé publique générée par l'appareil distant (ex: celle du laptop).
-
Endpoint Port :
13231. -
Allowed Address : L'adresse IP fixe que le tunnel attribuera à ce client. Utilisez un masque
/32(ex:10.98.0.51/32).
4. Configuration de l'appareil distant (Client)
Téléchargez l'application WireGuard (Windows, Android ou iOS) et créez une nouvelle configuration vide.
Section [Interface]
-
Name : Nom du serveur de destination.
-
Public Key : Une clé sera générée par l'application. Copiez cette clé et collez-la dans la configuration "Peer" du MikroTik (étape 3).
-
Addresses : L'IP attribuée au client (ex:
10.98.0.51/32). -
Port d'écoute :
51750(par défaut). -
Serveur DNS :
8.8.8.8(ou l'IP locale du routeur si configuré).
Section [Peer]
-
Public Key : Collez la clé publique du serveur MikroTik (étape 2).
-
Endpoint (Point de terminaison) : L'adresse IP publique ou le DNS du MikroTik suivi du port (ex:
simon.kpi10.com:13231). -
Allowed IPs :
0.0.0.0/0, ::/0(pour faire passer tout le trafic par le VPN) ou spécifiez vos sous-réseaux locaux (ex:192.168.10.0/24).
Exemple de fichier de configuration (.conf)
Sur un PC, vous pouvez copier, coller et adapter ce modèle :
regle de Firewall : 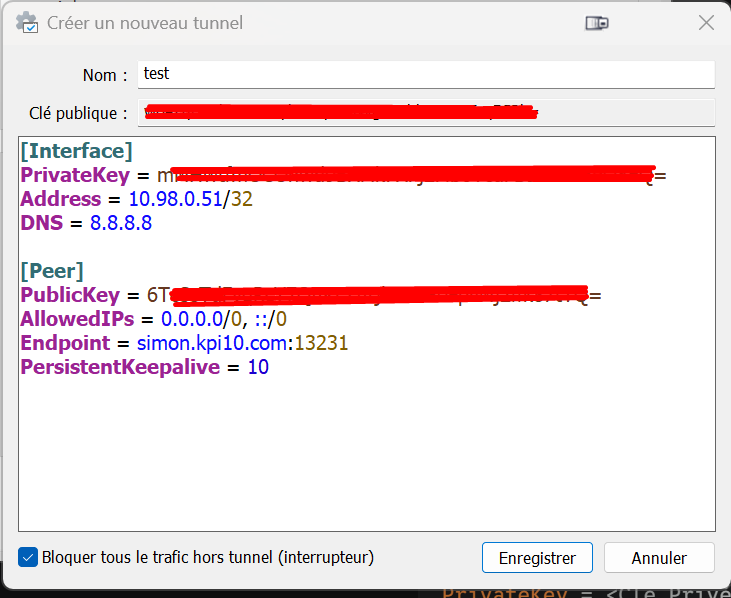
regle :Wireguard-In:
Chain
[Interface]
PrivateKey = input<Clé_Privée_Générée_Automatiquement>
protocolAddress UDP
= Dst10.98.0.51/32
portDNS := 8.8.8.8
[Peer]
PublicKey = <Clé_Publique_Du_MikroTik>
AllowedIPs = 10.10.10.0/24, 10.30.0.0/24, 192.168.10.0/24
Endpoint = simon.kpi10.com:13231
ActionPersistentKeepalive Accept
=
10